


Эксперты Angara Security зафиксировали рост числа фишинговых сайтов, которые содержат в доменном имени слова kassa. Если в 2023 году было зарегистрировано 219 подобных доменов, то за первые четыре месяца 2024 года зафиксировано 206 подобных ресурсов в .ru сегменте.
Аналитики Angara Security связывают увеличение таких площадок с развитием мошеннических схем в дейтинговых приложениях: знакомство, включая тактику pig butchering с последующим переходом в мессенджер и предложением «составить компанию» на культурном событии.
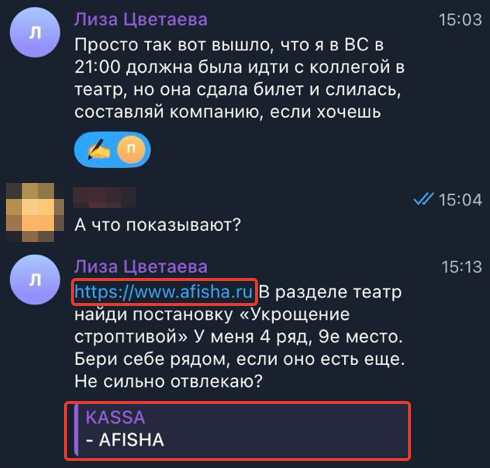
«В Telegram есть удобная функция форматирования, которая позволяет добавить в текст ссылку на фишинговый сайт. При этом сам текст фальшивой ссылки будет напоминать настоящий проверенный сайт для покупки билетов — к примеру, afisha.ru. Этим форматированием пользуются злоумышленники и переводят жертв на фишинговый ресурс со словом kassa», — объясняет Виктория Варламова, начальник отдела защиты бренда Angara Security.
Переходить на общение в более приватный мессенджер из дэйтинг-приложения эксперты по безопасности рекомендуют с осторожностью. Стоит сразу проверить аккаунт собеседника на подлинность. Аккаунт считается подозрительным, если в профиле не отображается имя пользователя, или username, а при попытке пересылки сообщений другой пользователь видит системную надпись The account was hidden by the user.
Проверить собеседника на мошенничество стоит и при поступлении просьбы что-то оплатить, купить или перевести деньги. Реальные билеты в театр лучше купить на официальном ресурсе и зайти туда самостоятельно, избегая непроверенных ссылок из сообщения незнакомца. Особенно бдительными эксперты призывают быть мужчин, которые чаще принимают приглашение купить билет на спектакль и переходят на фишинговые сайты.
Пример:
Мошенники в текст сообщения добавляют реальный сайт, например «afisha.ru», а ссылка ведет на фишинговый ресурс, например «https://meetkassa.ru/buytickets?t=t3&date=13.04.24&a=shi»
13.05.2024
