


Сегодня веб-приложения являются ключевым элементом цифровых сервисов — через них проходят клиентские операции, взаимодействие с партнёрами и внутренние бизнес-процессы. При этом именно веб-уровень остаётся одной из самых уязвимых точек, поскольку он одновременно открыт внешнему миру и тесно связан с внутренней инфраструктурой.
Даже в зрелых компаниях, где внедрены процессы безопасной разработки, полностью исключить уязвимости невозможно. Причина кроется в высокой динамике изменений: новые релизы, интеграции, доработки функционала. Любое изменение потенциально может привести к появлению новой уязвимости или нарушению ранее выстроенной защиты.
На практике большинство атак опирается не на уникальные сценарии, использующие уязвимости «нулевого дня» (zero-day), а на типовые классы уязвимостей.
В первую очередь, это различные инъекции. SQL-инъекции позволяют злоумышленнику вмешиваться в работу базы данных, получать доступ к данным или изменять их. Командные инъекции (OS Command Injection) дают возможность выполнять системные команды на сервере. Несмотря на известность этих проблем, они до сих пор встречаются, особенно в старых системах или при некачественной валидации входных данных.
Следующий распространённый класс — межсайтовый скриптинг (Cross-Site Scripting, XSS). Он позволяет внедрять вредоносный JavaScript в браузер пользователя, что может привести к краже сессий, подмене интерфейса или выполнению действий от имени пользователя.
Критичным направлением остаются ошибки контроля доступа (Broken Access Control). Это ситуации, когда пользователь получает доступ к данным или функциям, которые ему не предназначены. Такие уязвимости часто сложнее обнаружить, поскольку они зависят от логики приложения, а не от очевидных технических ошибок.
Дополнительно встречаются проблемы с аутентификацией и управлением сессиями, небезопасная работа с API, отсутствие ограничений на частоту запросов (что открывает возможности для атак полным перебором пар логин/пароль (brute-force) и атак типа «распределённый отказ в обслуживании» (DDoS) на уровне приложения). Также возможны ошибки конфигурации, например, доступные извне административные панели или отладочные интерфейсы.
Ключевая особенность этих уязвимостей — они не всегда могут быть быстро устранены разработкой. В реальной среде исправление кода требует времени: необходимо проанализировать влияние, внести изменения, протестировать и выкатить релиз. Для бизнеса это означает, что риск может существовать неделями или месяцами.
Именно поэтому в архитектуре защиты веб-приложений важную роль играют компенсирующие меры, и в первую очередь – специализированные межсетевые экраны, который защищает веб-приложения от внешних угроз (Web Application Firewall, WAF).
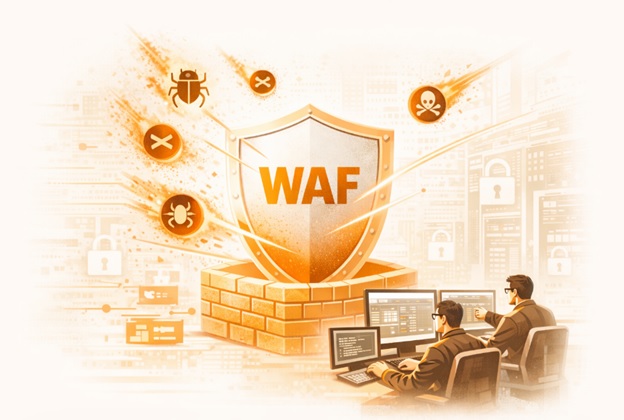
WAF работает на уровне HTTP/HTTPS-трафика и анализирует входящие запросы до того, как они достигнут приложения. Задача межсетевого экрана — выявить признаки атаки и заблокировать действия хакера. Современные решения используют комбинацию сигнатурного анализа, поведенческих моделей и контекстной проверки запросов.
С точки зрения функциональности WAF закрывает сразу несколько направлений:
- фильтрация типовых атак (SQLi, XSS, LFI/RFI и др.);
- контроль структуры запросов и соответствия протоколу;
- защита API (включая проверку JSON/XML payload);
- ограничение частоты запросов и защита от перебора;
- выявление и блокировка ботов;
- интеграция с внешними источниками угроз (threat intelligence);
- логирование и передача событий в системы мониторинга.
Однако наличие WAF — только часть решения. Без грамотной эксплуатации он либо становится «прозрачным» (пропускает атаки), либо начинает мешать бизнесу.
Основная сложность заключается в том, что универсальных правил не существует. Любое веб-приложение имеет свою специфику: нестандартные параметры, особую логику обработки данных, уникальные сценарии взаимодействия. В результате даже корректный пользовательский запрос может выглядеть подозрительно с точки зрения стандартных сигнатур.
Отсюда возникает проблема ложноположительных срабатываний. Например, если пользователь вводит данные, содержащие специальные символы, WAF может интерпретировать это как попытку инъекции. Если такие запросы блокируются без анализа, это приводит к деградации сервиса: пользователи не могут завершить операции, возникают ошибки в интерфейсе, падает доверие к продукту.
Поэтому ключевая задача — не просто включить WAF, а адаптировать его под конкретное приложение.
Эта работа ложится на команды ИБ, которые обеспечивают постоянную эксплуатацию и развитие защиты. В их задачи входит:
- анализ событий безопасности — разбор срабатываний WAF, определение, является ли это атакой или легитимным трафиком;
- настройка политик — корректировка правил, добавление исключений, оптимизация сигнатур;
- работа с ложными срабатываниями — формирование «белого списка» (whitelist)/исключений без снижения общего уровня защиты;
- мониторинг — постоянное наблюдение за трафиком и выявление новых аномалий;
- адаптация к изменениям — любое обновление приложения требует пересмотра настроек WAF;
- реагирование на инциденты — оперативная корректировка правил при выявлении новых атак;
- интеграция с SOC — передача событий в систему корреляции и участие в расследованиях.
Отдельно стоит отметить, что эффективное функционирование невозможно без связи с разработкой. WAF может временно закрыть уязвимость, но не заменяет её глобальное исправление. Поэтому сервисные команды формируют обратную связь: какие атаки фиксируются, параметры используются, части приложения требуют доработки.
Разделение ролей — еще один важный аспект. На практике часто недооценивается различие между WAF-инженером и WAF-аналитиком. Первый отвечает за внедрение, инфраструктуру, интеграцию. Второй — за анализ трафика, интерпретацию событий и настройку правил. Без аналитической функции WAF быстро превращается в статический инструмент, эффективность которого со временем снижается.
Также необходимо учитывать, что современные атаки становятся более адаптивными. Злоумышленники обходят стандартные сигнатуры, используют легитимные механизмы приложения, маскируют вредоносные действия под обычный трафик. Это ещё раз подтверждает, что защита должна быть динамической и управляться в режиме постоянного анализа.
В итоге можно сформулировать принцип: безопасность веб-приложений — это непрерывный процесс, а не разовая настройка. Этот процесс включает мониторинг, анализ, адаптацию и взаимодействие между командами. Его выстраивание внутри компаний связано с серьёзными затратами: необходимы специалисты, процессы, инструменты, круглосуточный мониторинг. При этом нагрузка на команду не всегда равномерна, а требования к экспертизе остаются высокими.
Использование сервисной модели становится для компаний рациональным решением. Передача внешним специалистам задач по сопровождению WAF и мониторингу позволяет сосредоточиться на бизнесе, при этом сохранив высокий уровень защиты.
Эти задачи могут быть реализованы на стороне провайдера, обладающего необходимой экспертизой и процессами. В частности, компания Angara Security предоставляет услуги по защите веб-приложений, включая сопровождение WAF, анализ событий и настройку политик безопасности. Профильное подразделение обеспечивает регулярный мониторинг, снижение количества ложных срабатываний и адаптацию защиты под реальные угрозы и особенности конкретного приложения.
Таким образом, грамотная эксплуатация WAF в связке с сервисной командой позволяет не только закрывать типовые уязвимости, но и выстраивать устойчивую модель защиты, которая развивается вместе с бизнесом.
Долгов Николай, эксперт по кибербезопасности Angara Security
Источник
15.04.2026
